

앱 업데이트를 할 때마다 보안 재검증에 시간을 쓰고 있다면, 문제는 보안 기능이 아니라 적용 방식에 있을 수 있습니다. 많은 기업이 ProGuard에 별도 난독화·탐지 솔루션을 더해 모바일 앱 보안을 운영합니다. 하지만 도구가 늘어날수록 충돌과 검증 부담도 함께 커집니다.
이번 포스팅에서는 현재 보안 구조를 점검하는 자가 진단 체크리스트부터, 런타임 통합 방식(RASP)으로 전환하는 4단계 프로세스까지 정리했습니다.
우리 조직의 모바일 앱 보안, 점검이 필요한 6가지 신호
아래 항목 중 3개 이상 해당된다면, 현재 보안 적용 방식이 조직의 운영 구조와 맞지 않을 가능성이 높습니다.
- 앱 업데이트마다 보안 재검증 작업이 반복된다
- ProGuard 외에 별도의 난독화·탐지 솔루션을 함께 운영하고 있다
- OS 업데이트 후 보안 로직 오작동이나 앱 크래시를 겪은 적이 있다
- React Native, Flutter 등 하이브리드 앱을 운영 중인데 JS 레이어 보안이 불확실하다
- 보안 도구 간 충돌로 QA 시간이 늘어난 경험이 있다
- 감사에서 ‘업데이트 이후 보안 설정 누락’을 지적받은 적이 있다
ProGuard + 별도 도구 조합이 만드는 파편화 문제
ProGuard(R8)는 Android 앱 빌드 단계에서 코드 축소와 기본 난독화를 처리하는 Google의 공식 도구입니다. 하지만 ProGuard만으로는 OWASP MASVS-RESILIENCE가 요구하는 역공학 방지 수준을 충족하기 어렵습니다. 그래서 많은 조직이 심화 난독화 솔루션과 루팅·위변조 탐지 솔루션을 추가로 조합해 운영합니다.
이렇게 도구가 나뉘면 세 가지 운영 문제가 생깁니다.
- 도구 간 충돌: 여러 도구가 같은 코드 영역을 처리하면서 충돌이 발생할 수 있습니다. QA 단계에서는 어느 도구가 원인인지 추적하는 데 시간이 걸립니다.
- OS 업데이트마다 개별 검증: iOS·Android 버전이 바뀔 때마다 도구별로 정상 동작을 확인해야 합니다. 도구 수가 많을수록 검증 비용도 늘어납니다.
- 관리 창구 분산: 라이선스, 업데이트 주기, 담당 벤더가 모두 달라 새로운 취약점이나 정책 변경이 생기면 도구마다 따로 대응해야 합니다.
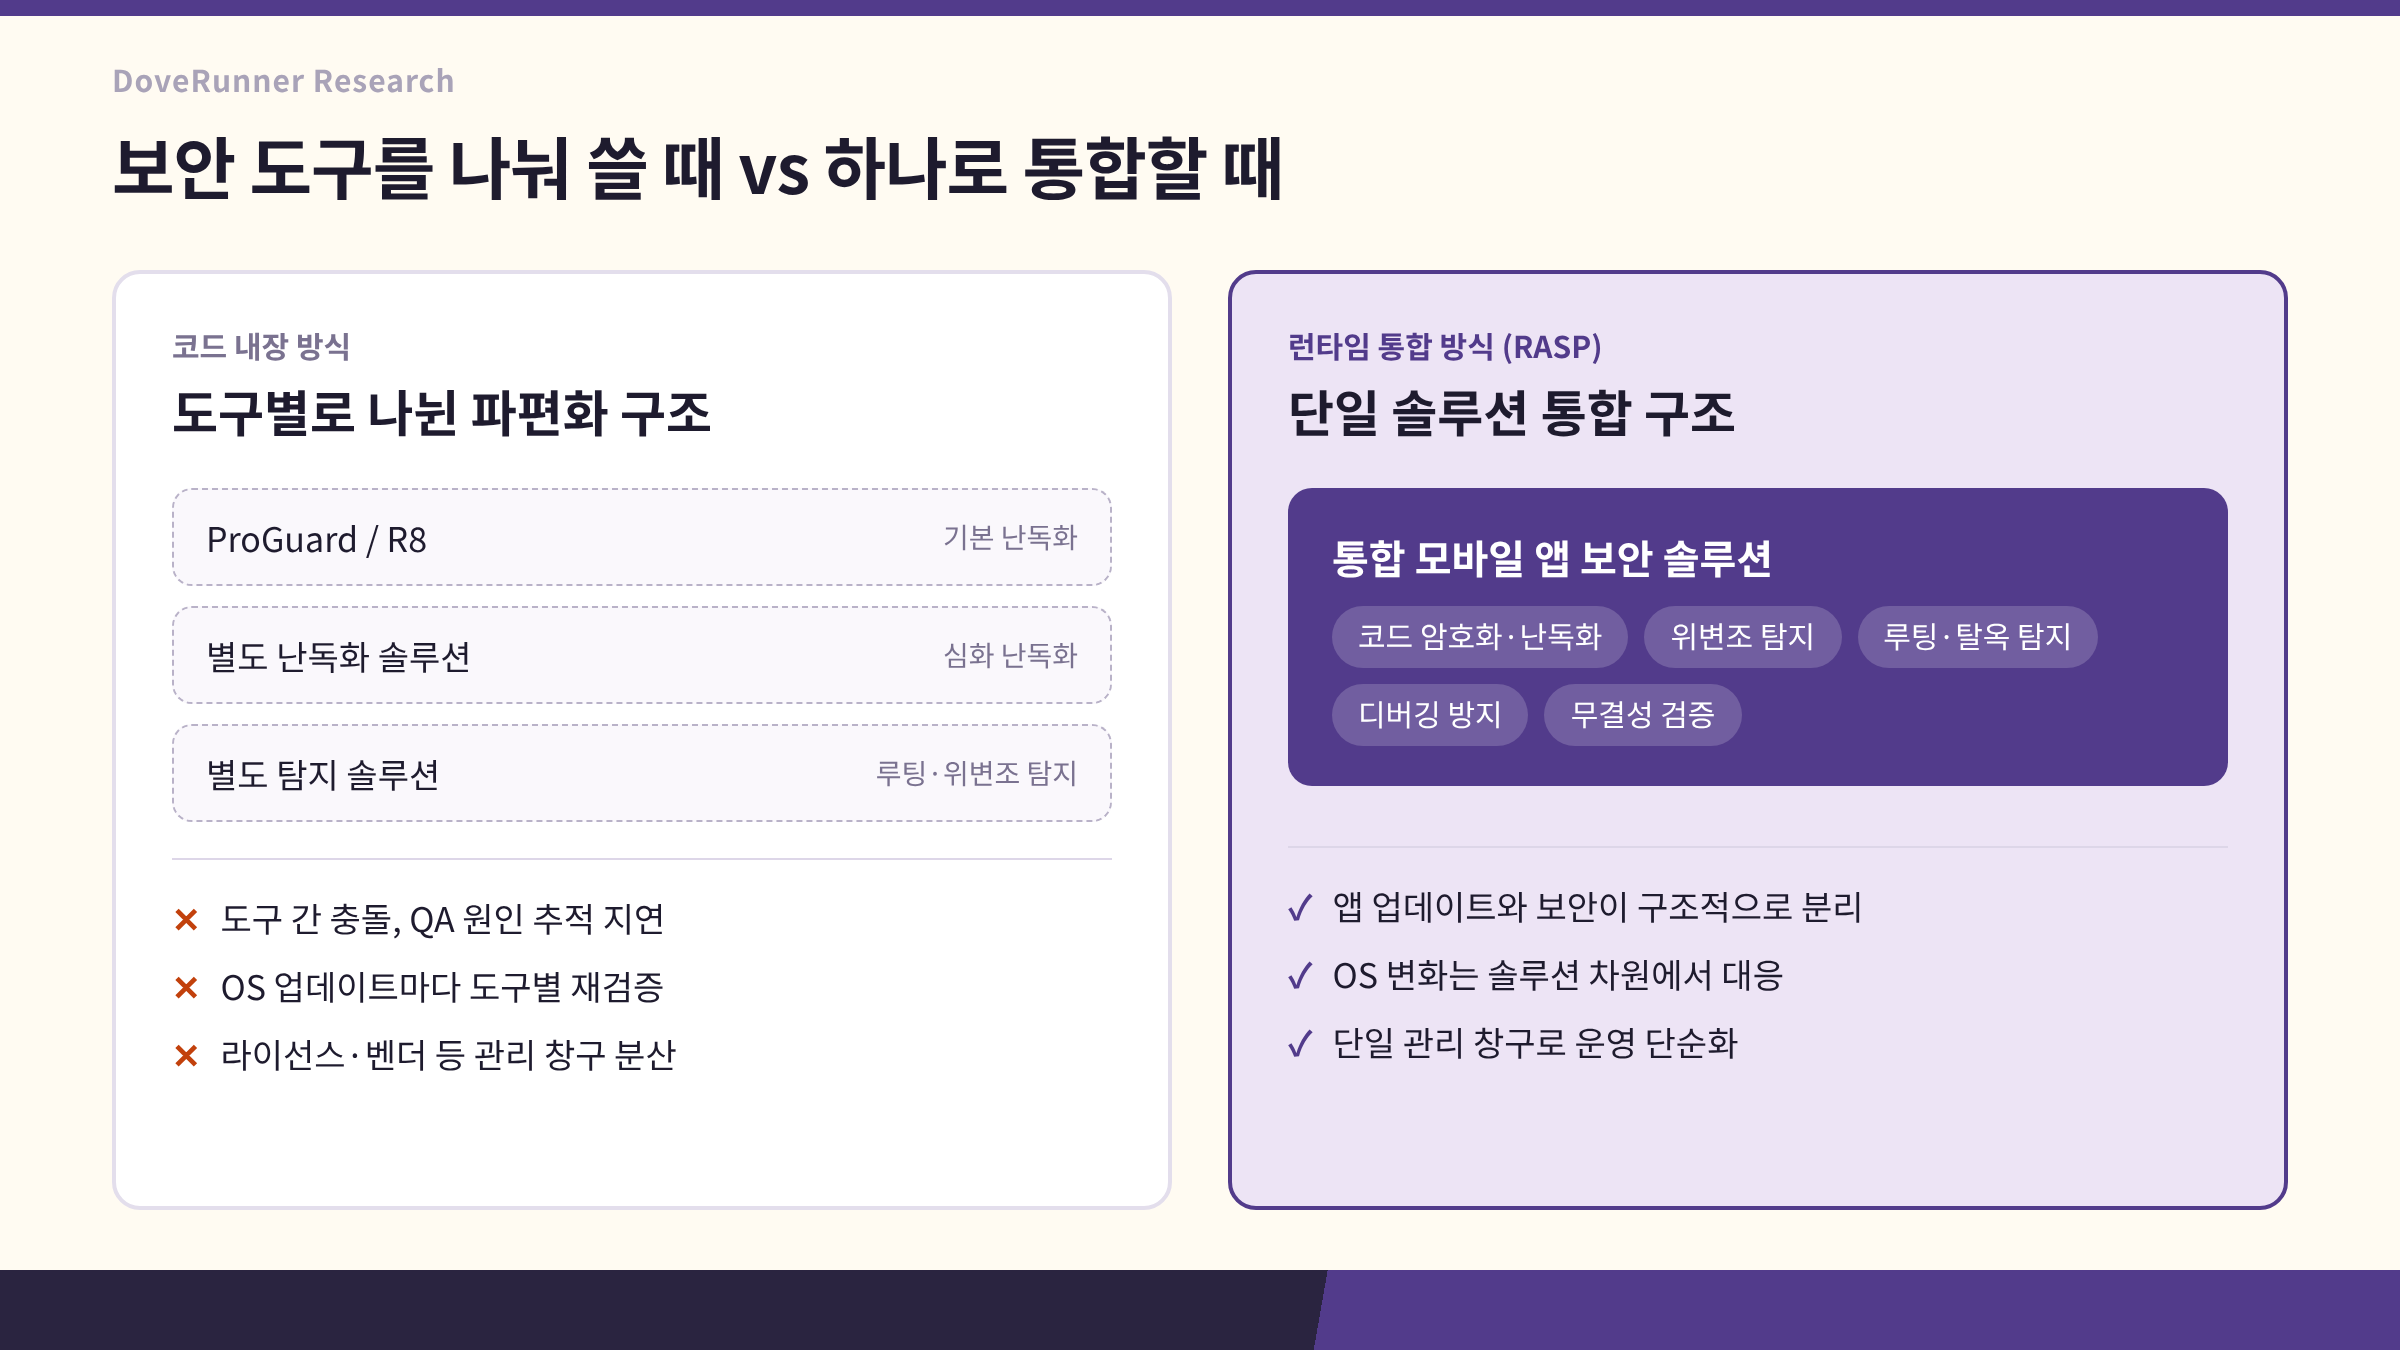
코드 내장 방식 vs 런타임 통합 방식(RASP) 비교
파편화 문제는 결국 보안을 어떤 방식으로 적용하느냐에서 비롯됩니다. 개발·빌드 단계에서 보안 로직을 코드에 직접 넣는 코드 내장 방식 그리고 앱 실행 환경에서 보안을 처리하는 런타임 통합 방식이 있습니다.
|
비교 항목 |
코드 내장 방식 |
런타임 통합 방식 |
|
적용 시점 |
개발·빌드 단계에 삽입 |
앱 실행 환경에서 동작 |
|
업데이트 영향 |
코드 변경 시 재검증 필요 |
보안 설정 자동 유지 |
|
OS 변화 대응 |
수동 재검증 |
솔루션 차원에서 업데이트 |
|
하이브리드 커버리지 |
레이어별 적용 범위 제한 |
네이티브·하이브리드 통합 |
|
도구 관리 |
ProGuard + 별도 솔루션 조합 |
난독화·탐지 단일 통합 |
|
운영 부담 |
수동 검증 프로세스 필요 |
구조적으로 검증 단순화 |
두 방식의 차이는 기능의 강도보다 앱 운영 사이클과 얼마나 묶여 있느냐에 있습니다. RASP(Runtime Application Self-Protection)는 앱이 실행되는 환경에서 위협을 탐지하고 차단합니다. 보안이 앱 업데이트와 구조적으로 분리되기 때문에 배포할 때마다 보안 로직을 다시 손볼 필요가 줄어듭니다. 난독화·탐지·무결성 검증을 하나의 솔루션에서 관리하면 파편화 문제도 함께 해소됩니다.
런타임 통합 방식으로 전환하는 4단계
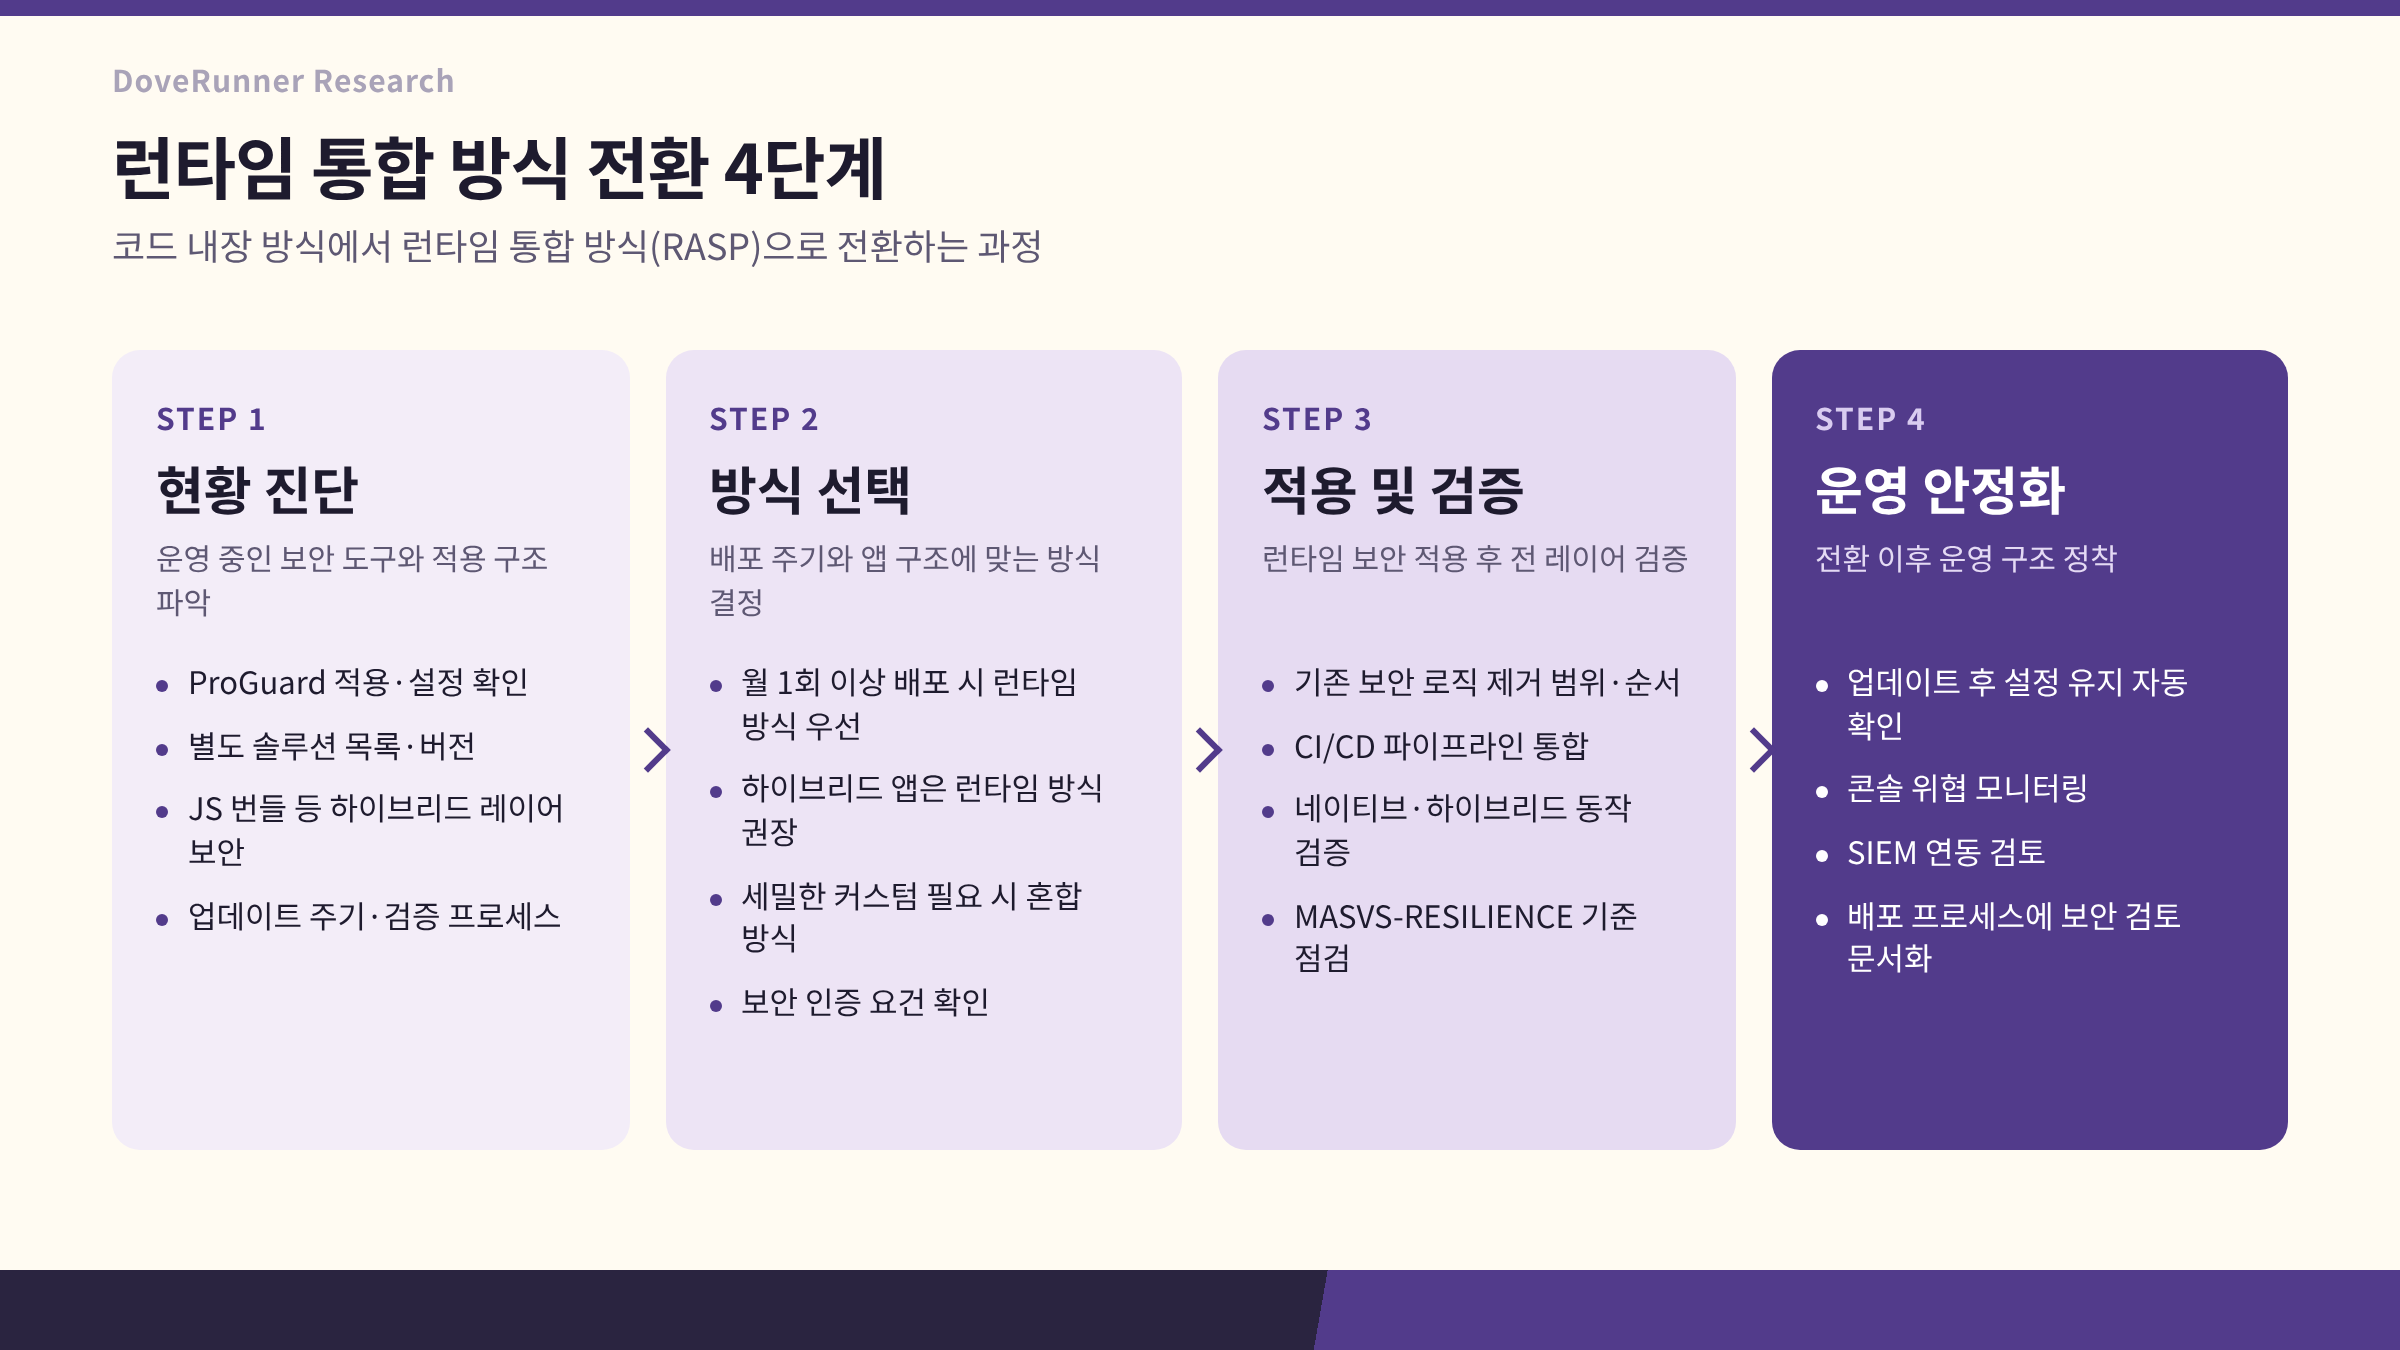
STEP 1. 현황 진단
ProGuard 적용 여부와 설정, 별도 난독화·탐지 솔루션 목록과 버전, 하이브리드 레이어(JS 번들 등)의 보안 적용 여부, 업데이트 주기와 보안 검증 프로세스를 파악합니다.
STEP 2. 방식 선택
배포 주기가 월 1회 이상이거나 하이브리드 앱을 운영한다면 런타임 통합 방식을 우선 검토합니다. 보안 로직을 세밀하게 커스텀해야 한다면 혼합 방식도 선택지입니다. 조직의 보안 인증 요건도 이 단계에서 함께 확인합니다.
STEP 3. 적용 및 검증
기존 코드 내장 보안 로직의 제거 범위와 순서를 정한 뒤 런타임 보안 솔루션을 적용합니다. CI/CD 파이프라인에 보안 적용 단계를 통합하고, 네이티브·하이브리드 레이어 전반을 OWASP MASVS-RESILIENCE 체크리스트 기준으로 검증합니다.
STEP 4. 운영 안정화
업데이트 후에도 보안 설정이 유지되는지 자동으로 확인하는 구조를 만듭니다. 콘솔의 해킹 위협 모니터링과 SIEM 연동 여부를 점검하고, 보안 검토 단계를 배포 프로세스에 포함해 문서화합니다.
도브러너의 모바일 앱 보안 적용 방식
도브러너는 코드 암호화·난독화, 앱 위변조 탐지, 루팅·탈옥 탐지, 디버깅 방지를 하나의 솔루션으로 제공하는 통합 모바일 앱 보안 솔루션입니다.
- Android·하이브리드 앱: 웹 콘솔에 APK를 업로드하면 코딩 없이 보안이 적용됩니다.
- iOS: SDK 연동 후 빌드·배포하는 방식으로 App Store 정책을 준수합니다.
- CI/CD 연동: 도브러너 CLI로 Jenkins, GitLab, Bitbucket, TeamCity 등 기존 배포 환경에 보안 적용 단계를 통합할 수 있습니다.
탐지 범위는 루팅·탈옥, 에뮬레이터, 미러링, 키로거, 패킷 스니핑, USB 디버깅 등을 포함합니다. 실시간 위협 모니터링과 이메일·Slack 알림, Splunk·QRadar 등 SIEM 연동도 지원합니다.
고객사 도입 효과
도브러너는 전 세계 400여 고객사의 모바일 앱을 보호하고 있습니다. 고객사 실제 결과를 기준으로 보안 적용·이슈 대응 리소스는 평균 50% 이상, 해킹 시도는 최대 93%까지 줄었습니다. (조직 환경에 따라 결과는 다를 수 있습니다.)
- 데브시스터즈(게임): 코드 수정 없이 치트툴·위변조·리버스 엔지니어링을 실시간 차단해 해킹 시도 44% 감소
- Bank Mega(금융): DEX 파일 암호화, SSL Pinning, USB 디버깅 차단을 15분 만에 적용해 해킹 공격 93% 감소
- Schneider Electric(IoT): 앱 변조·리패키징 방지 적용 후 해킹 시도 90% 감소, 규제 표준 충족
자주 묻는 질문
1. ProGuard만 적용해도 모바일 앱 보안이 충분한가요?
ProGuard(R8)는 코드 축소와 기본 난독화를 위한 도구입니다. OWASP MASVS-RESILIENCE 수준의 역공학 방지를 위해서는 루팅·위변조 탐지, 디버깅 방지 같은 런타임 보호가 함께 필요합니다.
2. RASP와 코드 내장 방식의 가장 큰 차이는 무엇인가요?
적용 시점입니다. 코드 내장 방식은 빌드 단계에 보안을 넣기 때문에 코드가 바뀔 때마다 재검증이 필요합니다. RASP는 앱 실행 환경에서 동작해 업데이트와 보안이 분리됩니다.
3. 런타임 통합 방식은 어떤 조직에 적합한가요?
배포 주기가 월 1회 이상인 조직, 하이브리드 앱을 운영하는 조직, 여러 보안 도구를 함께 쓰며 관리 부담을 느끼는 조직에 적합합니다.
지금 우리 앱의 보안 구조를 점검해 보세요
도브러너는 가입 즉시 30일 무료 체험을 제공하며, 엔터프라이즈 환경에는 기본 30일 PoC를 지원합니다. 보안 전문가가 현재 운영 중인 보안 구조를 바탕으로 전환 방향과 적용 범위를 함께 검토해 드립니다. 지금 바로 문의해 보세요!